Dokumenterne kan være meget personlige
Afgørelser, journalmateriale, beskeder, billeder og andre bilag kan indeholde følsomme oplysninger om både dig og andre.
Sikkerhed skal være forståelig. Du skal kunne se, hvem der har adgang til hvad, hvorfor forskellige roller er adskilt, og hvordan platformen beskytter dokumenter og kontooplysninger uden at drukne dig i intern teknik.
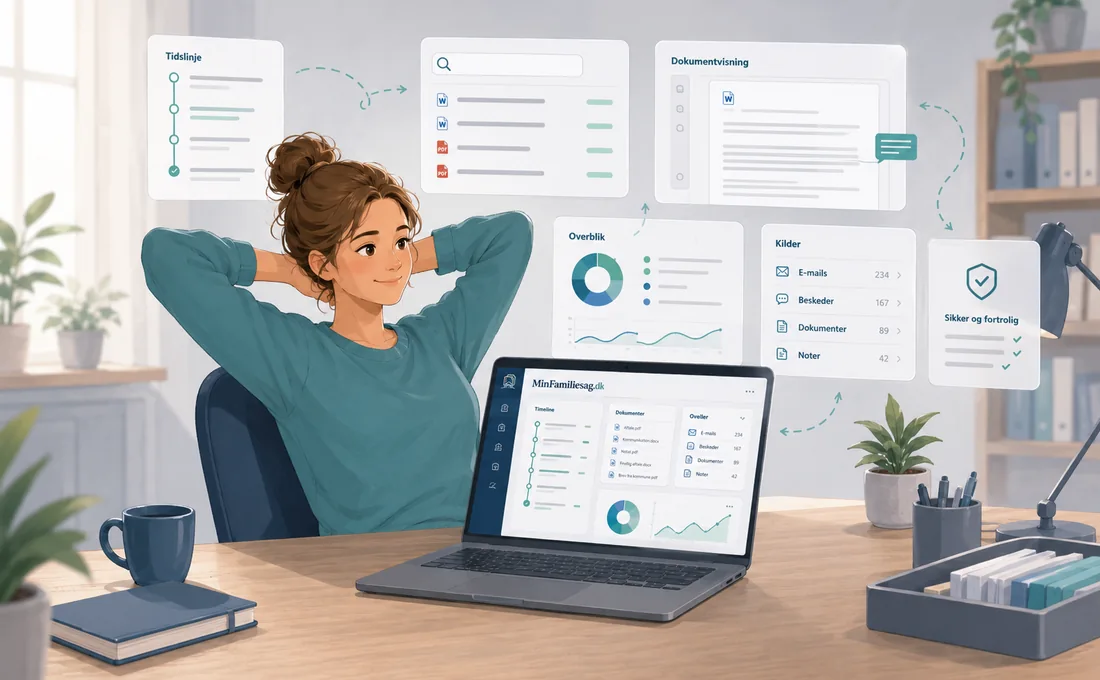
Derfor arbejder MinFamiliesag med flere sikkerhedslag på samme tid.
Afgørelser, journalmateriale, beskeder, billeder og andre bilag kan indeholde følsomme oplysninger om både dig og andre.
En person, der hjælper dig med én sag, skal ikke automatisk kunne se andre sager eller andre dele af din konto.
En teknisk henvendelse skal så vidt muligt kunne behandles uden at åbne hele dit private sagsmateriale.
Beskyttelsen handler også om sessioner, deling, dokumentbehandling, logging, integrationer og hvordan platformen drives.
Sikkerheden skal omfatte hele arbejdsgangen omkring sagen.
En moderator kan hjælpe med almindelig brugerservice uden automatisk at kunne åbne private dokumenter. Admin håndterer konti og administration inden for sin rolle. Systemtekniker har driftsansvar, men teknisk adgang skal stadig være afgrænset og logget.
Når en advokat, bisidder eller anden relevant person skal hjælpe, skal adgangen knyttes til den konkrete sag og kunne begrænses i tid og omfang.
Backup, lager, OCR-workers, integrationer og kapacitet overvåges i et særskilt driftsområde. Brugerfladen skal ikke afsløre intern serveradgang eller systemtekniske nødprocedurer.
Dokumenter, udtrukket OCR-tekst og relevante metadata behandles som følsomme oplysninger og indgår i platformens krypterede lagringsmodel.
Dokumenter opbevares i et beskyttet dokumentlager og skal ikke kunne åbnes som almindelige offentlige webfiler.
Din konto er din adgang. Andre personer skal have deres egen konto eller en særskilt, kontrolleret adgang.
Moderator, Admin og Systemtekniker har forskellige opgaver og skal ikke automatisk få adgang til private sager.
Vigtige administrative og sikkerhedsmæssige handlinger skal kunne spores, så adgang og ændringer kan kontrolleres.
Backup, kapacitet og centrale driftskontroller overvåges særskilt fra brugerens almindelige arbejdsområde.
Du skal kunne forstå de vigtigste adgangsgrænser uden at kende platformens interne opbygning.
Kan en administrator automatisk læse mine dokumenter?
Hvad kan support se, når jeg opretter en henvendelse?
Får en advokat adgang til hele min konto eller kun den relevante sag?
Hvordan beskyttes tekst fra OCR og søgning?
Hvad sker der, hvis jeg glemmer at logge ud?
Kan jeg fjerne en delt adgang igen?
MinFamiliesag håndterer materiale, der kan være meget følsomt. Derfor beskriver vi både de sikkerhedslag, der er på plads, og grænsen: ingen digital tjeneste er uden risiko, og du bør altid beskytte din egen konto, enhed og recoverykoder.
Moderatorrollen er designet til brugerservice og skal ikke automatisk give adgang til private sagsdokumenter. Adgang følger konkrete roller og opgaver.
Nej. Dokumenterne behandles som følsomt materiale og opbevares i et beskyttet dokumentlager.
Ja. Den planlagte adgangsmodel bygger på særskilte konti og afgrænset adgang til den relevante sag.
Vigtige administrative og sikkerhedsrelaterede handlinger skal kunne spores gennem audit og historik.
Sikkerheden skal være tydelig nok til, at du kan forstå hvad der beskyttes – uden at skulle være tekniker.